
Estudo de acessos por usuários
Website Centro Reichiano
centroreichiano.com.br
março de 2024
Índice
Apresentação
Reclamações de clientes ao logar
Acesso por robots
CAPTCHA
2FA
Considerações finais
Esse é um estudo sobre o tráfego de acessos no website do Centro Reichiano. O estudo surge após a reclamação de alguns visitantes sobre dificuldade de acesso e se torna relevante diante do problema com o sequestro do web server em 2023.
A principal fonte de dados do estudo é a tabela wp_wflogins do principal banco de dados “u311516204_site_wp” usado pelo CMS WordPress. Essa tabela registra as tentativas de acesso de usuários no website entre os dias 7 de março de 2024 até as 14 horas do dia 19 de março de 2024.
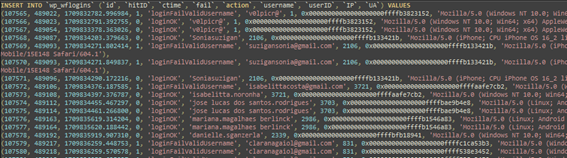
Imagem 1: exemplo do conteúdo da tabela sql wp_wflogins
Foram realizados compilação e processamento dos dados usando como critérios:
1- Obter parâmetros de referência de acessos normais;
2- Simplificar a apresentação dos dados;
3- Identificar os pontos de risco.
Os resultados foram resumidos em tabelas simples, com no máximo dois fatores de comparação, apresentados em forma de texto e gráfico de magnitude proporcional.
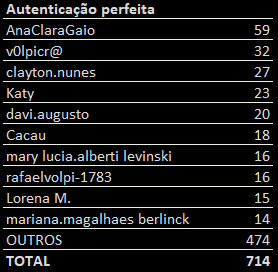
Tabela 1: lista dos 17 usuários com mais acessos corretamente
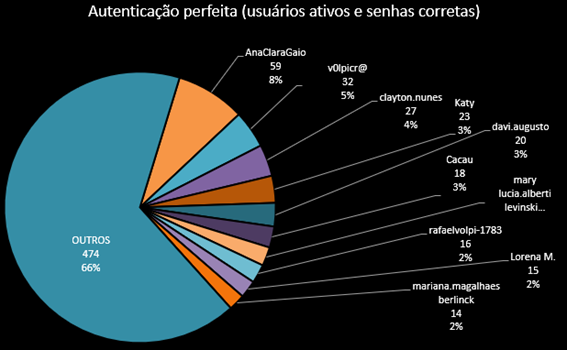
Gráfico 1: magnitude proporcional dos 10 usuários com mais acessos
Nessa primeira compilação estão os acessos autenticados com sucesso, também chamada de autenticação perfeita. Para que um usuário acesse corretamente o website é preciso que três fatores sejam vencidos: cadastro prévio com usuário ativo, nome de usuário exato e senha correta. O nome do usuário e a senha só são autenticados com sucesso se foram previamente cadastrados e estiverem ativos no sistema do WordPress, é possível que algum usuário seja suspenso temporariamente ou permanentemente por tentativas sucessivas de acesso incorreto.
A primeira compilação ajuda a estabelecer parâmetros de referência. O usuário “v0lpicr@”, por exemplo, contabiliza 32 acessos bem sucedidos nesse período de cerca de 12 dias. É um valor considerado normal, apesar de alto, pois se trata de uma conta de administração constantemente por Henrique e possivelmente por sua esposa ou funcionários.
Com esse valor de referência normal, apesar de alto, salta aos olhos que outros usuários computem mais acessos no mesmo período. Surge a pergunta se são visitantes/alunos ávidos ou se é algo anormal e carece de atenção.
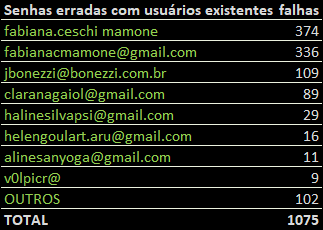
Tabela 2: lista dos 8 usuários com falhas nas tentativas de acessos (senha
incorreta)
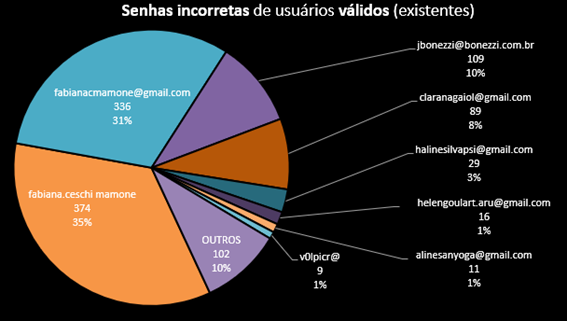
Gráfico 2: magnitude proporcional dos 8 usuários com falhas nas tentativas de acessos
(senha incorreta)
No caso dos dados da tabela 2 e do gráfico 2, o que impediu a autenticação foi a senha incorreta. Ao analisar os dados da tabela 2 e gráfico 2 é possível identificar:
1- Valores proporcionalmente muito altos com relação às autenticações perfeitas, mesmo com usuários devidamente cadastrados;
2- Concentração alta de tentativas de acesso em poucos usuários;
3- Semelhança entre os dois nomes de usuário mais acessados.
É pouco provável que Fabiana Ceschi Mamone, que têm atualmente dois usuários cadastrados, tenha tentado acessar o website com senhas incorretas por 710 (336+374) vezes no período de 12 dias. Assim como também é pouco provável que “jbonezzi” tenha tentado por 109 vezes no mesmo período.
Dados dessa natureza levantam suspeita sobre atividade automatizada, típica de software programados para atuar como “robôs” que se utilizam de uma ou mais lista de nomes de usuários e senhas roubados para acessar indevidamente contas de websites sem o consentimento do proprietário.
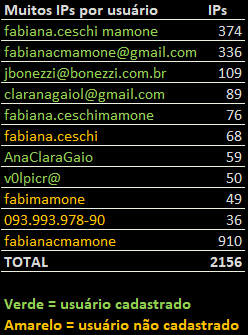
Tabela 3: lista dos 11 usuários acessando o website com endereços IP distintos
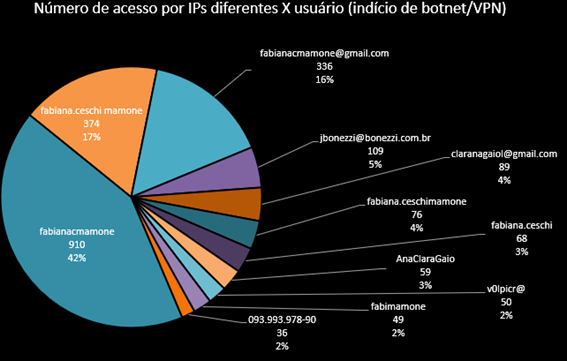 Gráfico 3: magnitude proporcional dos 11
usuários acessando o website com endereços IP distintos
A tabela 3 e o gráfico 3 representam o número de acessos por endereços de IP diferentes para um mesmo usuário.
Com exceção de um contrato específico que atribui um endereço de IP fixo, o endereço de IP utilizado na internet muda de forma dinâmica de acordo com as políticas definidas pelo provedor de internet e sua estrutura de topologia de rede.
É normal que um IP residencial (ponto de acesso via wifi ou cabo de rede) e de um celular usando rede móvel de celular seja alterado eventualmente, como a cada semana. Porém, o que não é normal é um número tão alto como mais de 300 atualizações em menos de 12 dias.
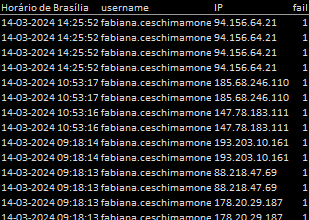
Também não é normal que os IPs com geolocalização tão diversas, apontando acessos na mesma hora a partir de países distantes. Isso só pode ocorrer utilizando sistemas que mascaram o endereço de IP como: VPNs, proxies e redes P2P capazes de redirecionar pacotes TCP e UDP a partir de solicitações http.
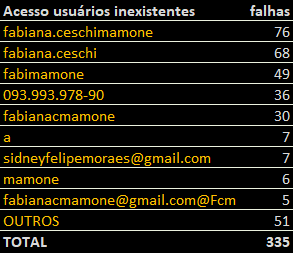
Tabela 4: lista dos 9 usuários não cadastrados com mais tentativas de acesso
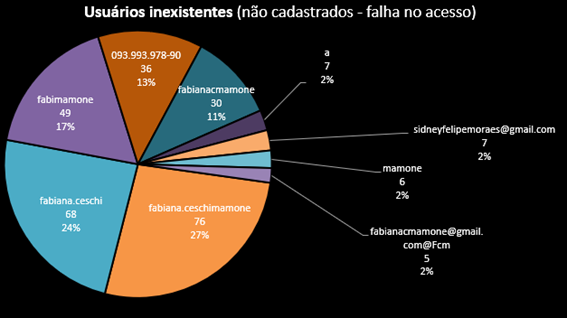 Gráfico 4: magnitude proporcional dos 9
usuários não cadastrados com mais tentativas de acesso
Na tabela 4 e gráfico 4, estão os dados de acesso dos 9 usuários sem cadastro com mais tentativas de acesso. Note que, mesmo com uma “senha digitada corretamente” não valida o acesso caso o nome do usuário esteja diferente do cadastrado no banco de dados.
Comparando com os dados anteriores, é fácil identificar semelhanças entre nomes de usuário não cadastrados com usuário cadastrados. A maior parte dos dados está atribuída a Fabiana Ceschi Mamone, sendo vários nomes de usuário semelhantes e até um número de CPF atribuído a um familiar de mesmo sobrenome, como pode ser verificado com o nome do PIX associado.
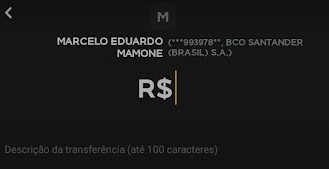
Exemplo 1: identificação do PIX associado ao CPF 093.993.978-90
Entre
os mais acessados é possível identificar algo que se parece com um endereço de
e-mail “fabianacmamone@gmail.com@Fcm”. A presenção de duas arrobas (@) é um indício
bastante forte de cruzamento de dados entre listas distintas.
Essas
informações revelam que as informações de Fabiana foram sequestradas em algum
momento do passado e ainda são utilizadas por robôs que tentam acesso a partir
de cruzamento de informações entre listas com nomes de usuários e senhas que
foram roubadas. Essas informações roubadas constantemente compõem listas que
são vendidas no mercado negro, como visto no próximo exemplo.
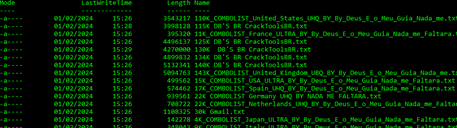
Exemplo 2: lista de arquivos txt com nomes e senhas
de usuários roubados
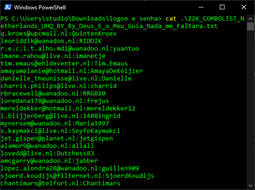
Exemplo 3: conteúdo de um arquivo txt contendo nomes
e senhas identificados como dos Países Baixos
Segurança do website do Centro
Reichiano
Não há nenhuma evidência ou indício de que esse sequestro tenha ocorrido por vazamento de dados a partir do web server onde está hospedado o website do Centro Reichiano.
Mesmo que o banco de dados do WordPress tenha sido eventualmente copiado, as informações das senhas ficam armazenadas de forma criptografada. Dessa forma, nem mesmo as pessoas que têm acesso direto ao banco de dados consegue ver as senhas cadastradas pelos usuários. No entanto, é possível alterar a senha manualmente. Também é possível ver e alterar o nome do usuário, pois essas informações tipicamente não são criptografadas.
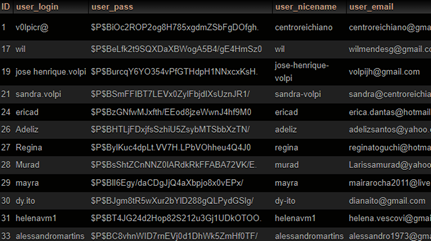
Exemplo 4: lista extraída da tabela wp_users do banco
de dados do website mostrando uma lista de senhas criptografadas
Sobre as falhas de acesso ao Portal do Aluno, como mostra a próxima imagem.
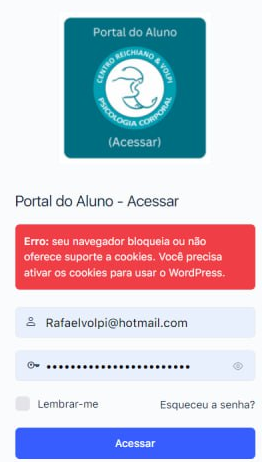
Exemplo 5: erro ao acessar usuário no website
Tentei reproduzir a imagem acima usando meu usuário atual e criando usuários novos e só fui capaz de obter o mesmo resultado quando havia uma divergência entre o nome do usuário e a senha. Não há nada que evidencie um problema no sistema de autenticação do website.
Reclamações de clientes ao logarO que pode ter ocorrido nesses casos, especialmente com reclamações de clientes?
Há duas principais suspeitas.
1- A óbvia é um erro humano, na divergência ao se digitar manualmente o nome e a senha do usuário;
2- Uma segunda possibilidade pode ocorrer automaticamente após a ocorrência de um usuário com senha alterada.
Para a segunda suspeita, é preciso fazer uma explicação mais detalhada.
Caso um usuário tenha tido sua senha modificada (por qualquer razão), é possível que a senha antiga continue salva em algum sistema de gerenciamento de senhas.
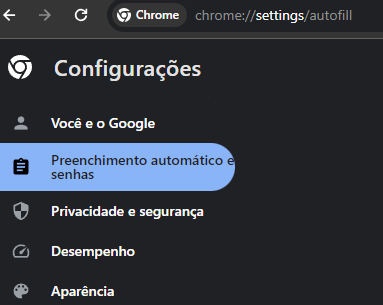
Exemplo 6: sistema de gerenciamento de senhas incluído no Google Chrome
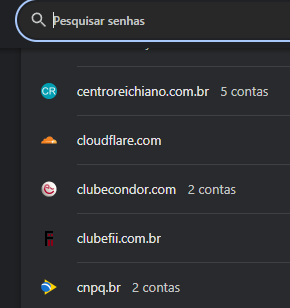
Exemplo 7: detalhe de cadastros no sistema de gerenciamento de senhas
É possível que uma dada senha tenha sido armazenada no sistema de gerenciamento de senhas atribuída, ou não, a um dado nome de usuário.
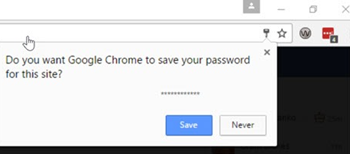
Exemplo 8: opção sugerida ao usuário após utilizar campos de senha no Google Chrome
Ocorre que, é comum que os formulários de atualização de senha não sejam identificados pelo gerenciador de senha fazendo com que a senha anterior continue registrada.
Também é possível que a senha tenha sido alterada num outro dispositivo, celular, tablet ou computador, que não tenha um recurso de sincronização de senhas ativo. Nesse caso, a senha atualizada também fica “desatualizada” em algum gerenciador de senhas.
Caso isso ocorra, é normal que o usuário tente usar a senha salva que não funciona. Ocasionando em falha na autenticação.
Em alguns casos, por conta de dificuldades de código para administrar bancos de dados de senhas com criptografia, é necessário acessar manualmente o gerenciador de senhas e excluir o cadastro para que a nova senha possa ser registrada devidamente.
Sobre os acessos por robots
Não há nenhum prejuízo por parte do website do Centro Reichiano, apenas pode haver uma sobrecarga de acessos no web server conforme a atividade dos robots ocorre de forma sincronizada. No entanto, não há nenhuma evidência de problemas relacionados a sobrecarga de acessos desses robots que se pareça com um ataque típico DDoS.
Do ponto de vista puramente técnico e “egoísta” não há nada relevante a se preocupar. No entanto, é política de boas práticas realizar ações para conter atividades conhecidamente ilícitas tanto para diminuir a sobrecarga em sistemas informatizados (economizar recursos de energia) e aumentar o nível de proteção os dados dos clientes.
Mesmo que as vulnerabilidades dos acessos tenham sido causado por um agente externo, é possível ajudar a pessoa que teve seus dados sequestrados de duas formas:
1- Desativando o usuário evidentemente sequestrado;
2- Entrando em contato com o cliente para fornecer suporte técnico.
Até o momento presente, não fiz contato direto com usuários a partir de iniciativa própria. No entanto, sugiro que situações como a de Fabiana seja tratada de forma mais próxima. Nessa circunstância, é recomendável entrar em contato com o cliente por telefone no intuito de avisá-la sobre os registros que evidenciam seus dados expostos na internet e com a intenção de orientá-la para tomar atitudes para dirimir a situação e interromper o ciclo de sequestro de dados que pode afetar a atividade do nosso web server.
Sobre a possibilidade de sobrecarga causada por robots, é possível lançar mão de duas principais camadas de segurança eletrônica:
A- Ativar um sistema de CAPTCHA;
B- Ativar um sistema de identificação por dois fatores (2FA).
Para cada um desses, uma explicação breve.
CAPTCHA
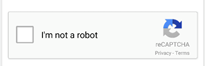
Captcha 1
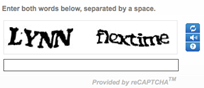
Captcha 2
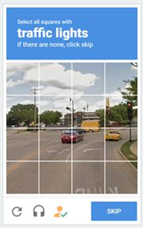
Captcha 3
CAPTCHA é acrônimo de "Completely Automated Public Turing test to tell Computers and Humans Apart". Basicamente, uma forma de identificar e separar as operações realizadas a partir de operações de robôs e de humanos. Isso cria uma barreira que dificulta a interação entre robots e formulários de login, diminuindo significativamente ou erradicando esses acessos.
Com um sistema de CAPTCHA ativado, todos os acessos feitos no website passarão a exibir um “desafio” para identificar o comportamento humano e permitir o acesso. Esse recurso aumenta o nível de segurança, mas pode criar um ponto extra de dificuldade para alguns usuários.
Formulários que dependem de CAPTCHA são cada vez mais comuns na internet, especialmente por serem eficazes para conter atividade de robots. Há várias interfaces gráficas e níveis de complexidade possíveis.
Há modelos bastante simples, como o que exige apenas clicar no campo “I’m not a robot” e aguardar um instante enquanto as informações de “input” do mouse e do teclado são analisadas como humanas (não grampeadas por keyloggers ou HID interfaces).
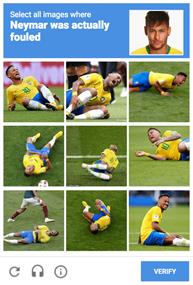
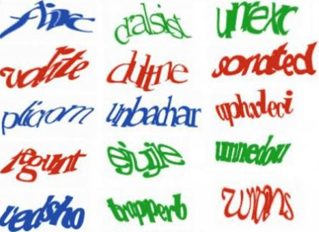
Mas, há a opção de exigência de “desafios”. Alguns desses modelos de desafios por uso de imagens podem ser bastante difíceis de serem resolvidos até mesmo por humanos com QI normal ou alto, exigindo várias tentativas.
2FA (autenticação de dois fatores)
2FA é uma forma extra de segurança de padrão mais elevado. Esse sistema estabelece dois fatores para autenticação de logon, normalmente “usuário e senha” + “código extra”.
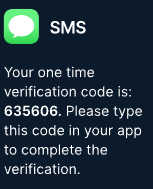
O código extra pode ser fornecido por diversas formas, como:
·
mensagem eletrônica (como SMS) contendo o código
sob demanda;
· ligação telefônica automática;
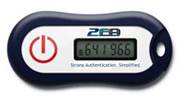
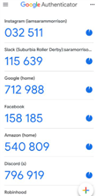
· token dinâmico (dispositivo físico ou aplicativo de celular);
· QR code;
· dispositivo com biometria.
A segurança implementada por dois fatores é considerada de maior padrão e é constantemente utilizada por bancos e alguns sistemas de pagamento internacionais.
No ponto negativo, é necessário utilizar um segundo dispositivo todas as vezes que acessa a conta. Isso pode ser um inconveniente caso você esteja longe do dispositivo ou sem bateria, além de ser um ponto de complexidade extra para os usuários.
Observações finais
Observações finais
Nesse estudo, foram levantados dados estatísticos para identificar e dirimir eventuais problemas no website. Felizmente, nenhum problema sério foi encontrado nesse estudo. Entre os problemas de menor preocupação, algumas soluções foram sugeridas.
Curitiba, 19 de março de 2024
Me. Lucas Françolin da Paixão